


ホワイトハッカーとは【簡単に解説】安全にスキルを学ぶための第一歩
映画やアニメ、ゲームの中で、圧倒的なパソコンスキルを駆使してサイバー犯罪に立ち向かう「ハッカー」の姿に憧れた経験はありませんか?インターネットを通じて悪意ある攻撃を仕掛ける「ブラックハッカー(クラッカー)」に対し、高度なITスキルと厳格な倫理観を武器に社会や企業の大切なデータを守る正義のエンジニアが「ホワイトハッカー」です。
「自分には難しそう」「文系やプログラミング未経験からでも目指せるの?」と不安に思う高校生も多いかもしれませんが、基礎から段階的に学べる環境と正しい手順さえあれば、誰でもスペシャリストへの第一歩を踏み出せます。ホワイトハッカーの具体的な仕事内容や魅力、現場で役立つ資格、そして初心者から安全にスキルを身につけられる学習ロードマップを分かりやすく解説します。
【目次】
1.ホワイトハッカーとは?サイバー攻撃から社会を守る正義の味方
2.ホワイトハッカーの具体的な仕事内容
3.なぜ今ホワイトハッカーが必要?高まる需要と将来性
4.【未経験から目指す】ホワイトハッカーになるための安全な学習ロードマップ
5.ホワイトハッカーに関するよくある質問【Q&A】
1.ホワイトハッカーとは?サイバー攻撃から社会を守る正義の味方
私たちの日常や社会を支えるインターネットの安全を、最前線で守り続けているのが「ホワイトハッカー」です。彼らは悪意を持ったサイバー攻撃者(ブラックハッカー)と同じ高度な知識や技術を駆使しながらも、先手を打ってシステムの弱点(脆弱性)を発見・対策し、大切な情報資産や社会インフラを守る役割を担っています。映画やゲームに登場するような圧倒的なPCスキルを活かし、世の中の安心を支える正義のスペシャリストとして、いま世界中から熱い注目を集めています。
「ハッカー」の本来の意味
実は、「ハッカー」という言葉自体には「悪い人」という意味はありません。本来は「コンピュータやネットワーク、プログラミングについて、人並み外れた深い知識や高度な技術を持つ人」を指す言葉です。技術をどう使うかによって、呼び名や役割が変わります。
ブラックハッカー・グレーハッカーとの違い
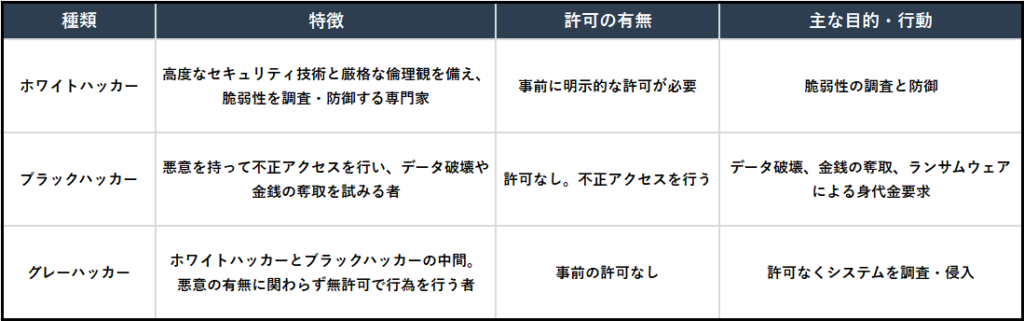
技術をどのような目的で使うかによって、ハッカーはいくつかの呼称に分かれます。
ここで注意したいのは、グレーハッカーの危険性です。たとえ善意で「システムの脆弱性を教えてあげよう」と思ったのだとしても、許可なく他人のシステムをスキャンしたり侵入を試みたりする行為は、不正アクセス禁止法などの法律に抵触する重大な違法行為であり、絶対に避けるべき領域です。
セキュリティエンジニアとの役割の違い
ホワイトハッカーと一般的なセキュリティエンジニアは、どちらもセキュリティ分野を担う存在ですが、そのアプローチに明確な違いがあります。
★セキュリティエンジニア:【守りの視点】
主に、システムの設計・構築・運用といった「守り」のフェーズにおいてセキュリティ対策を実装します。セキュア(安全)なネットワークの構築やファイアウォールの設定、アカウント管理などがこれに該当します。
☆ホワイトハッカー:【攻撃者の視点】
攻撃者の視点からシステムを分析することに特化しています。実際にハッキングの技術を用いて侵入テストを試み、防御側の盲点をあぶり出すことで、より強固なセキュリティ体制の構築に貢献します。
つまり、頑丈な城(システム)を建てるのがセキュリティエンジニアであれば、あえてその城に忍び込んで隠れた抜け穴を見つけ出すのがホワイトハッカーの役割だと言えます。
2.ホワイトハッカーの具体的な仕事内容
ホワイトハッカーは単にパソコンの前に座って攻撃を防ぐだけでなく、組織の安全性を高めるための幅広い業務を担当しています。
システムの脆弱性診断・ペネトレーションテスト
システムの安全性をチェックする代表的な方法が「脆弱性診断」と「ペネトレーションテスト(侵入テスト)」です。脆弱性診断では専用のツールなどを使い、Webサイトやネットワークに弱点がないかをくまなくチェックします。一方のペネトレーションテストは「疑似ハッキング」とも呼ばれ、ホワイトハッカーが実際のサイバー攻撃者と同じ手口を使ってシステムへの侵入に挑むテストです。ツールでは見抜けない細かな設定の隙や抜け道を、高度な技術とひらめきで見つけ出す、まさにホワイトハッカーの腕の見せ所といえる刺激的な仕事です。
セキュリティ対策のコンサルティングと提案
テストで見つけた弱点(脆弱性)をふさぎ、どうすれば安全な環境を作れるか道筋を示すことも、ホワイトハッカーの重要な仕事です。放置するとどんな被害が出るかを分析し、修正パッチの適用やシステムの再設計、防御ツールの導入など具体的な解決策を提案します。さらに、どれだけシステムを強固にしても「パスワードの使い回し」といった人間の油断があれば突破されてしまうため、社員向けの研修や社内ルールの改善まで幅広くアドバイスします。近年は取引先を経由したサイバー攻撃も急増しており、企業全体の安全を守る頼もしい相談役としての需要が大きく高まっています。
インシデント発生時の対応とフォレンジック調査
サイバー攻撃を受けた際、被害を最小限に食い止める「デジタル・フォレンジック(原因究明調査)」も重要な任務です。感染経路の遮断やハードディスク、通信ログの解析を行い、まるでサイバー空間の鑑識官のように攻撃者の侵入ルートや被害状況を突き止めます。一瞬の判断ミスが甚大な被害につながるため、冷静さと論理的な思考力が試される緊迫感ある仕事です。
社内セキュリティ教育・啓発活動
サイバー攻撃者が真っ先に狙うのは、強固なシステムよりもパスワードの使い回しや怪しいメールの開封といった「人間の油断」です。どれほど最新のセキュリティソフトを揃えても、人が騙されてしまえば防ぎきれません。そこでホワイトハッカーは、模擬のフィッシングメールを送る実践的な訓練やわかりやすい研修を通じて、社員一人ひとりの防犯意識を高め、組織全体を鉄壁のチームへと鍛え上げます。
3.なぜ今ホワイトハッカーが必要?高まる需要と将来性
セキュリティ対策の重要性がかつてないほどに高まる中、ホワイトハッカーを求める声は急速に強まっています。
巧妙化・増加するサイバー攻撃
データを人質に身代金を迫るランサムウェアや、AIを悪用した巧妙な詐欺メールなど、サイバー攻撃は激しさを増しています。社会のデジタル化が進むいま、最前線で悪質な攻撃に立ち向かうホワイトハッカーへの期待はこれまでにないほど高まっています。
深刻なセキュリティ人材不足と政府の育成支援
サイバー攻撃が激増するいま、セキュリティ人材の求人倍率は「42.6倍」と驚異的な数値を記録しています。国も本腰を入れており、情報通信研究機構(NICT)による実践的な防御演習「CYDER」の実施や、サイバー対処能力強化法の施行による「能動的サイバー防御」への転換など、社会全体で防衛力を高める動きが加速しています。
4.【未経験から目指す】ホワイトハッカーになるための安全な学習ロードマップ
ハッキング技術に興味を持った際、最も重要であり、かつ不安を感じるのが「どのように安全に学ぶか」という点でしょう。正しいロードマップに沿って学習を進めることで、法的なトラブルを避けつつ、実務に通用するスキルを身につけることができます。
Step1:基礎知識を固める(パソコン・ネットワーク・プログラミング)
サイバー攻撃からシステムを守るには、まずコンピューターやネットが動く仕組みを知ることがすべての第一歩です。WindowsやLinuxといったOSの構造、Webや通信を支えるネットワークの仕組み、そしてPythonなどのプログラミング言語を学ぶことで、システムの弱点(脆弱性)を見つけ出す基礎体力が身につきます。暗号化やクラウドの基礎も含め、まずはITの土台をじっくり固めていきましょう。
Step2:合法的な実践環境でスキルを磨く
セキュリティ技術は実際に手を動かしてこそ身につきます。ただし、学校や近隣のWi-Fi、一般のWebサイトを無断でスキャン・攻撃するのは不正アクセス禁止法違反になる犯罪です。技術の検証は、必ず攻撃が公式に許可された安全な演習環境で行いましょう。
CTF(Capture The Flag)に参加する
CTFは、セキュリティの謎解きや課題をクリアして隠された「フラグ」を探し出し、スコアを競い合う競技です。Webや暗号、ネットワークなどの技術をゲーム感覚で楽しく学べ、腕試しにもぴったり。初心者向けから世界大会までオンラインで手軽に挑戦できます。
常設のトレーニング環境を活用する(Hack The Boxなど)
「Hack The Box」や「TryHackMe」といったオンラインプラットフォームなら、安全な仮想環境で本物さながらのハッキング演習に挑戦できます。意図的に作られたサーバーの脆弱性を突いて攻略していく実践形式のため、ゲーム感覚でリアルな攻撃・防御スキルを身につけられます。
Step3:資格を取得してスキルを証明する
自分のスキルを客観的に証明して就職を有利に進めるには、資格取得が心強い武器になります。国内唯一の国家資格である「情報処理安全確保支援士」は、企業からの信頼も抜群です。さらに、攻撃者の手口を体系的に学ぶ国際資格「CEH(認定ホワイトハッカー)」や、実践的な侵入テスト技術を示す「OSCP」などを目指せば、即戦力の技術者として大きなアピールになります。
Step4:実務経験を積む(専門学校・大学からの就職)
セキュリティを体系的に学べる専門学校や大学への進学は、プロへの確実な第一歩です。卒業後はまず、セキュリティ専門企業や大手IT企業などにセキュリティエンジニアとして就職し、現場で経験を積みながらホワイトハッカーを目指すルートが一般的です。また、企業の脆弱性を発見して報告する「バグバウンティ(脆弱性報奨金制度)」に挑戦すれば、学生のうちから実績を作って就職活動で強力なアピールをすることもできます。
5.ホワイトハッカーに関するよくある質問【Q&A】
ホワイトハッカーを目指すにあたって、よく寄せられる疑問や不安をQ&A形式でわかりやすくまとめました。
①どんなパソコンが必要ですか?
基本的には、Core i7やRyzen 7以上のCPU、16GB以上のメモリ、512GB以上のSSDを搭載したモデルがおすすめです。学習ではパソコン内に仮想環境(Kali Linuxなど)を構築して攻撃や防御の演習を行うため、十分な処理性能があると快適に作業が進みます。
②独学でもホワイトハッカーになれますか?
十分に可能です。最近は「Hack The Box」や「TryHackMe」といった実践的な学習サイトや、ゲーム感覚で謎解きに挑戦するセキュリティ競技「CTF」が充実しており、独学からスタートして腕を磨いた先輩もたくさんいます。ただし、ハッキングの知識や技術は使い方を間違えると犯罪になってしまいます。学校や他人のWebサイト、公共Wi-Fiなどを無断で攻撃することは法律違反です。必ず安全に練習できる専用の環境や、許可されたプラットフォームの中だけで腕を磨く高い倫理観を持ちましょう。
③ホワイトハッカーに向いている人の特徴は?
「仕組みを解き明かしたい」という好奇心や、謎解きのように粘り強く原因を追究する探求心がある人にぴったりです。また、重要なシステムを守るための強い責任感や、最新の攻撃手法をキャッチアップし続ける学習意欲も欠かせません。さらに、最新のセキュリティ情報は英語で発信されることが多いため、英語に抵抗がないことや、発見した危険性を相手にわかりやすく伝えるコミュニケーション力も大きな強みになります。
まとめ:正しい知識と倫理観を持って、セキュリティの専門家を目指そう
ホワイトハッカーは、ただハッキングの技術を競い合うだけでなく、インターネット社会の安心と安全を最前線で守る正義のヒーローのような存在です。技術に対する知的好奇心と、「学んだスキルを決して悪用しない」という強い倫理観を併せ持つことが、一流のプロとして認められるための絶対条件です。まずはパソコン上の安全な練習環境や専門のカリキュラムから確かな一歩を踏み出し、将来みんなから頼りにされるサイバーセキュリティのスペシャリストを目指してみませんか。